
地端連 Google Cloud:VPN 與 Interconnect 怎麼選?
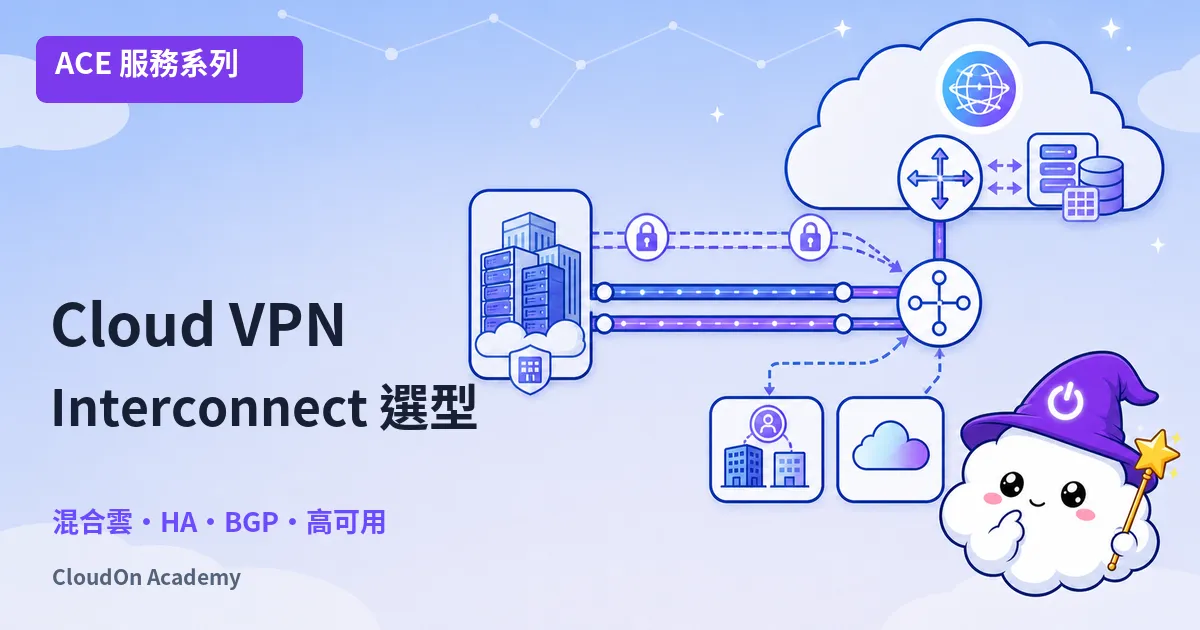
假設訂單系統已搬到 Google Cloud,ERP 卻還在公司機房。兩邊每天都要交換資料,第一個問題不是「VPN 和 Interconnect 哪個比較高級」,而是:要連到哪個私有網段?一天會傳多少資料?斷線多久會影響訂單?
把這幾個問題問清楚,方案通常就不難選。這篇以「地端連到 Google Cloud VPC」為主,順便分清跨雲連線、Google 公開服務和多站點網路,免得名字都像,卻接錯地方。
流程圖暫時無法顯示。可先查看下方的流程與節點文字,或重新整理頁面後再試。
查看流程與節點文字
箭頭表示流程方向;方括號與引號內是節點名稱,可搭配下方圖解閱讀。
flowchart TB
  R["地端機房<br/>路由器/VPN 設備"]
  VPC["Google Cloud 的<br/>VPC 網路"]
  CR["Google Cloud 的<br/>Cloud Router<br/>不轉送封包"]
  R <== "HA VPN<br/>公網上的<br/>IPsec<br/>加密隧道" ==> VPC
  R <== "Dedicated<br/>Interconnect<br/>共置機房的<br/>實體專線" ==> VPC
  R <== "Partner<br/>Interconnect<br/>經服務供應商<br/>的網路" ==> VPC
  R <-. "BGP<br/>交換路由" .-> CR
  CR -- "學到的路由<br/>套用到 VPC" --> VPC
  VPC <== "Cross-Cloud<br/>Interconnect" ==> O["其他雲端供應商<br/>AWS、Azure、OCI、<br/>Alibaba Cloud"]
先確認你要連到哪裡
| 需求 | 先評估的方案 | 選型時別漏掉 |
|---|---|---|
| 地端連 VPC 私有資源,想先快速建起來 | HA VPN | 走公網的 IPsec 隧道;仍需規劃對端設備、路由與備援 |
| 地端連 VPC,需要較大的穩定容量,能在共置機房接線 | Dedicated Interconnect | 要有自己的線路與路由設備,並安排實體佈線 |
| 地端連 VPC,但無法直接接到 Google 的共置機房 | Partner Interconnect | 需找支援的服務商,確認其網路、費用與 SLA |
| Google Cloud 要連另一家雲的私網 | Cross-Cloud Interconnect 或其他跨雲方案 | 兩家雲的線路、路由與故障責任都要看 |
| 只需要存取 Google Workspace 或公開 API | 一般網際網路;流量大時再評估 Peering | Direct/Carrier Peering 無法直接存取 VPC 私有 IP |
表格超出欄寬時,可左右捲動;鍵盤可聚焦表格後用左右方向鍵查看。
這個分類依據是 Google 的網路連線選型文件。別只拿標稱頻寬比價格;機房位置、加密範圍和故障時誰接手,往往更早決定可行性。
三種地端連線的規格放在一起看(數字出自官方文件,實際可選的容量還要看地點與服務商):
| 連線 | 容量級距 | 預設加密 | 要進共置機房嗎 |
|---|---|---|---|
| HA VPN | 每條隧道約 1–3 Gbps(上限 250,000 封包/秒) | 是(IPsec) | 不用,走公網 |
| Dedicated Interconnect | 10、100 或 400 Gbps 線路,每條連線最多 8 條 | 否 | 要,並自備路由設備 |
| Partner Interconnect | 每個 VLAN attachment 50 Mbps–50 Gbps | 否 | 不用,由服務商接入 |
表格超出欄寬時,可左右捲動;鍵盤可聚焦表格後用左右方向鍵查看。
所以需要不走公網的私有連線,而機房到不了共置機房、或用不到一整條 10 Gbps 線路時,先看 Partner Interconnect;只求便宜、快速建立,先看 HA VPN。流量超過 VPN 隧道裝得下的量,又要穩定容量,才往 Interconnect 評估。
HA VPN:先把路由與對端備援想好
Cloud VPN 透過 IPsec 加密,連接地端網路與 VPC。它是站點對站點連線,不是給員工筆電登入的個人 VPN。若是新建需要動態路由的連線,通常從 HA VPN 開始評估;Classic VPN 只支援靜態路由(它的 BGP 動態路由已於 2025-08-01 棄用),留給既有環境的相容需求。
HA VPN 閘道有兩個介面,各有自己的外部 IP。要符合常見地端連線拓樸的 99.99% Google Cloud SLA,兩個介面都必須建立隧道,並透過 Cloud Router 使用 BGP;實際條件還要對照官方拓樸。兩條隧道畫在圖上,不代表地端已經沒有單點故障:如果它們最後都接到同一台、沒有備援的設備,設備一掛,業務照樣中斷。
不妨先問三個具體問題:對端設備能不能跑 BGP?兩條隧道是否真的走不同故障路徑?其中一條斷掉後,剩下的容量是否夠撐尖峰流量?比起背「幾條隧道等於幾個九」,這三題更接近上線時會碰到的事。
Cloud Router 到底做什麼?
Cloud Router 負責 BGP 會話與路由資訊交換:地端告訴 Google Cloud 哪些網段在機房,Google Cloud 也把可到達的網段通告回去。它管理路由,不是所有封包都要經過的一台實體轉送設備。HA VPN 和 Interconnect 的動態路由都需要它。
VPC 的動態路由模式可以是區域或全域。前者讓各區域主要使用當地學到的動態路由;後者可以把路由資訊帶到其他區域。若應用分散多區域,先確認路由模式與路徑選擇是否符合預期,不要只為了「有備援」就切全域:跨區路徑的延遲與資料傳輸費也要一起看。
Interconnect:不走公網,也不等於自動加密
如果長期有大量、穩定的地端與 VPC 流量,可以評估 Cloud Interconnect。它提供不經公網的連線,但還是得做路由、備援與安全設計;光把線接上,不會自動讓應用互通。
Dedicated Interconnect 適合能把自有網路設備接到 Google 共置機房的團隊。實務上要下單、拿到連線授權文件(LOA-CFA)、安排機房佈線,之後建立 VLAN attachment,接上 Cloud Router 的 BGP 會話。這些是不同步驟,不能把「線路已交付」當成「VPC 已可通」。可從官方佈建流程核對各方工作。
Partner Interconnect 則由服務商把你的網路接到 Google。你不用自己進 Google 的共置機房,但需要向服務商確認接入地點、容量、交付時間、對端路由方式與備援。Google 的產品文件明確說明:Google 提供的 SLA 涵蓋 VPC 到服務商網路,不包含服務商到你機房的那一段。要評估端到端可用性,還得看服務商的承諾。
99.99% 不是買一條「高級線」就有
Google 對 Interconnect 有依拓樸設計的 99.9% 與 99.99% SLA。重要的生產環境若要達到後者,通常需要跨兩個都會區、不同 edge availability domain、兩個 Google Cloud 區域及四條連線或 VLAN attachment,並符合路由等條件;官方生產拓樸才是驗收依據。Partner Interconnect 還要再檢查服務商的那段路徑。
備援也不是只看線路數。切換後若所有流量擠到剩下一條容量不足的線,網路名義上「還通」,訂單卻可能一直逾時。上線前要測真正的故障切換,而不是只檢查資源都顯示綠燈。
加密要看保護到哪一段
Cloud VPN 預設以 IPsec 加密;Interconnect 雖然不走公網,本身不預設加密。如果法規或公司政策要求傳輸加密,可以按保護範圍選:
- MACsec 保護相鄰路由器之間的鏈路。Dedicated Interconnect 可保護你的路由器到 Google 邊緣;Partner Interconnect 也有支援方式,但要和服務商確認其網路內那一段是否受保護。
- HA VPN over Interconnect 在 VLAN attachment 上疊 IPsec,保護地端與 VPC 間的網路流量;Dedicated 和 Partner 都可評估。
- 應用本身仍可用 TLS 等機制保護資料。不要把「有專線」或「有 MACsec」直接等同於所有路徑都已加密。
跨雲、Peering 和 NCC 何時才要看?
如果目的地是 AWS、Azure、OCI 或 Alibaba Cloud 的私有網路,Cross-Cloud Interconnect是可評估的專用連線之一。它不是 Dedicated Interconnect 換個名字:跨兩家供應商要同時規劃兩邊的連線與路由,故障責任也不會因 Google 提供線路就自動合併。流量小或先做驗證時,也可以和 VPN 等方案比較。
如果只需存取 Google 公開服務,可以先用一般網際網路;Direct 或 Carrier Peering是特定連線需求的選項,不是地端直通 VPC 私有 IP 的捷徑。
至於 Network Connectivity Center(NCC),它用 hub-and-spoke 管理多個 VPC、VPN 或 Interconnect 連線與路由傳播。只有一個機房、一條對雲連線時,通常先把基本連線做對;站點和 VPC 多到路由管理開始混亂,再評估 NCC 會更有感。它不取代底下的 VPN、專線或 Cloud Router。
上線前,先做一張連線檢查表
以「機房 ERP 要連 VPC 中的訂單服務」為例,我會先把以下資訊寫在同一頁,讓網路、應用與資安團隊一起確認:
| 問題 | 要拿到的答案 |
|---|---|
| 哪些系統要互通? | 來源與目的網段、通訊埠,以及有沒有重疊的 IP 範圍 |
| 平常與尖峰流量多少? | 測得的吞吐量、延遲與成長預估,不只看線路標稱速率 |
| 資料要加密到哪裡? | 機房到 Google 邊緣、到 VPC,或到應用本身 |
| 誰處理故障? | 地端設備、電信/服務商、Google Cloud 各自的責任與聯絡方式 |
| 失去一條路徑後會怎樣? | BGP 是否改走健康路徑、容量是否足夠、應用能否在可接受時間內恢復 |
| 帳單怎麼算? | 線路或隧道、VLAN attachment、流出流量、服務商與地端設備費用 |
表格超出欄寬時,可左右捲動;鍵盤可聚焦表格後用左右方向鍵查看。
價格會隨連線種類、容量、地點和流量方向而變,先用官方定價頁估算自己的拓樸,別直接套用別人的「每月大概多少」。建置後再做一次小範圍故障演練,連同應用結果一起記錄,才能知道備援是否真的可用。
ACE 題目怎麼判斷
- 要不走公網的私有連線,但只需幾百 Mbps,機房又到不了共置機房? Partner Interconnect:不必進共置機房,VLAN attachment 從 50 Mbps 起。若題目只強調便宜、快速建立,幾百 Mbps 先看 HA VPN。
- 流量不大,但傳輸一定要加密,還想快點建好? HA VPN,IPsec 預設加密。
- Interconnect 的流量預設有加密嗎? 沒有。要加密就用 MACsec,或在上面疊 HA VPN。
- 要連 VPC 裡的私有 IP,選項卻出現 Direct Peering? 排除它;Direct/Carrier Peering 到不了 VPC 私有網段(別和連接兩個 VPC 的 VPC Network Peering 搞混)。
準備 ACE 的話,先記住選型順序:連到哪裡、用什麼路徑、誰管路由、加密涵蓋哪段、哪裡可能單點故障。把這五題說清楚,比只背上面那張規格表更能用在工作和考題上。其他考試範圍可回到 ACE 認證準備指南對照;想接著整理整體網路拓樸,可以讀 PCA-10:網路拓樸設計。
讀完後,留一個學習紀錄
試著用自己的話說出一個重點,以及你會如何運用。實作文章請先核對結果與清理資源,再標記為讀完。
文章進度以你確認讀完的標記為準,可隨時取消。舊版造訪紀錄保留,但不計入讀完;這份自評不代表已掌握內容。
相關文章
您可能也會對這些文章感興趣
GCP 負載平衡器怎麼選?從流量入口到 CDN 與 Armor
流量要送到哪裡、在哪裡終止 TLS?比較 Application 和 Network Load Balancer,再看 CDN 與 Armor。
Terraform、Infrastructure Manager、Config Connector 怎麼選?
同樣是用程式碼管理 GCP 資源,三種工具各接手哪一段?比較設定語法、State 與維運責任。
Dataflow 與 Managed Service for Apache Spark(原 Dataproc)怎麼選?
Dataflow 與 Managed Service for Apache Spark(原 Dataproc)都能處理大量資料,差別在哪?從 Apache Beam、Spark 和批次/串流需求來比較。