
SCC Finding 分流:先查證,再讓 Gemini 幫忙
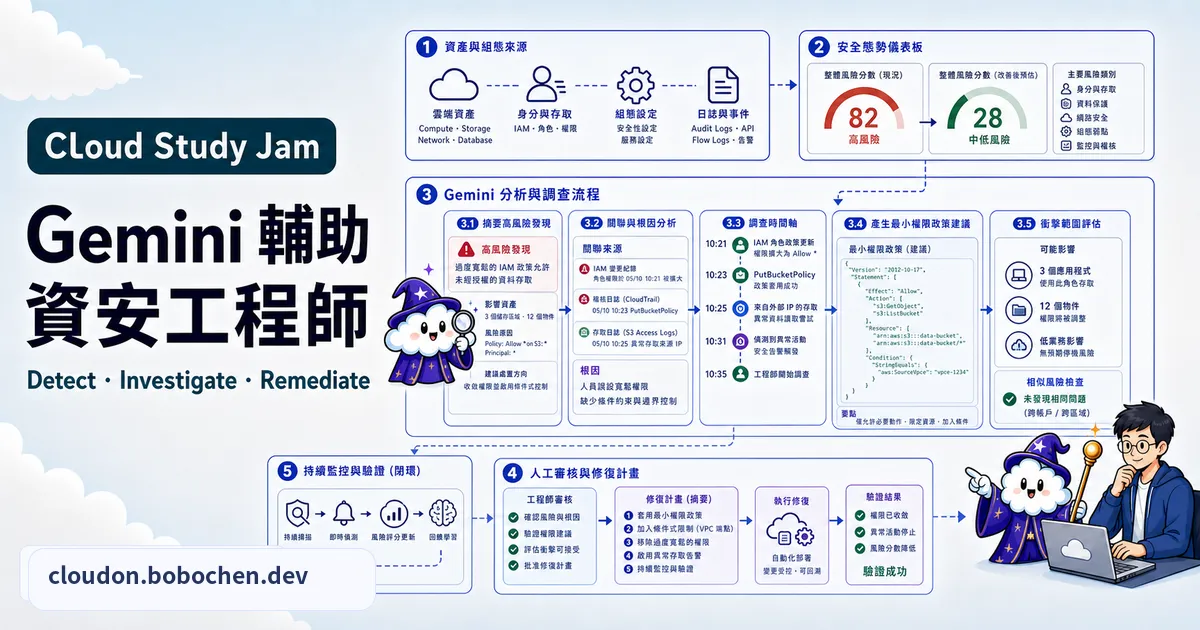
課程概述
Security Command Center(SCC)跳出一則 Critical Finding,不代表已經有人攻進來;一條看起來很可怕的 Attack Path,也只是模擬攻擊者「可能」怎麼從公開網路走到高價值資源。反過來說,分數是 0 也不等於安全,因為內部威脅、零時差漏洞和未支援的資源未必會算進去。
資安工程師真正要做的,是把 Finding 當成調查入口:先確認資產、暴露面、身分路徑和活動證據,再決定要立即隔離、排程修復,還是補更多資料。Gemini 適合幫忙解釋欄位、整理時間線、起草查詢和比較修復方案,但原始證據、風險接受與變更核准仍然要由團隊掌握。
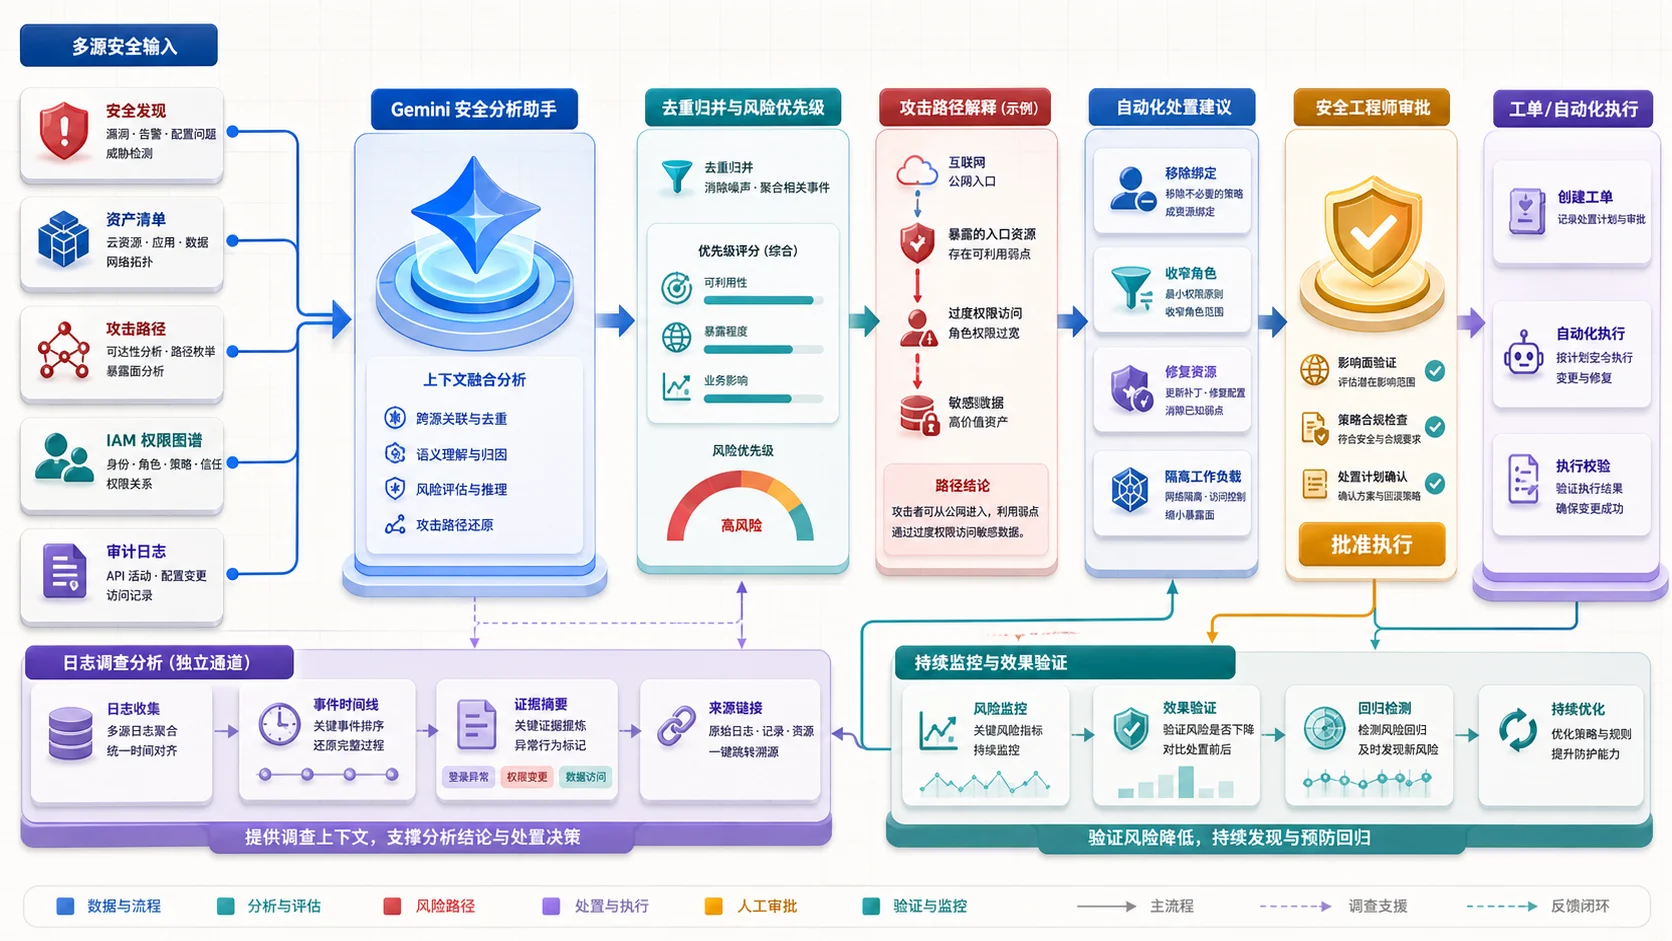
AI 可以把大量 Finding 和 Log 整成比較好讀的風險脈絡;修復前仍要確認證據、Blast Radius 和政策。核准後才建立工單或執行變更,完成後再用風險下降與回歸監控驗證。
你將學到
- 分清楚 Finding、Severity、Attack Exposure Score 和 Threat Finding 的用途
- 用資產價值、可利用性與實際暴露來安排處理順序
- 讓 Gemini 協助整理證據,同時保留事實和推論的界線
- 用 Policy Analyzer、IAM Recommender 與 Policy Simulator 安全縮權
- 把修復做成可核准、可回滾、可驗證的變更
Finding 是入口,不是結論
先看 Finding 的類別和狀態,再補它沒告訴你的背景:
- 受影響的是 Production 還是測試資源?誰是 Owner?
- 資源有沒有 Public IP、公開 Bucket、對外 Load Balancer 或可達路徑?
- 它能不能碰到個資、金流、憑證或其他高價值資產?
- 問題是單一弱點,還是和過度權限、網路暴露串成完整路徑?
- 最近有沒有部署、IAM、Firewall 或金鑰異動?
- Audit Log、Network Log 或 Threat Finding 是否顯示真的有人利用?
SCC 的 Severity 是該類 Finding 的一般嚴重度;Attack Exposure Score 則會依高價值資源與模擬路徑動態計算。對支援的弱點和錯誤設定,通常先看 Attack Exposure,再用 Severity、業務影響和補救成本排順序。
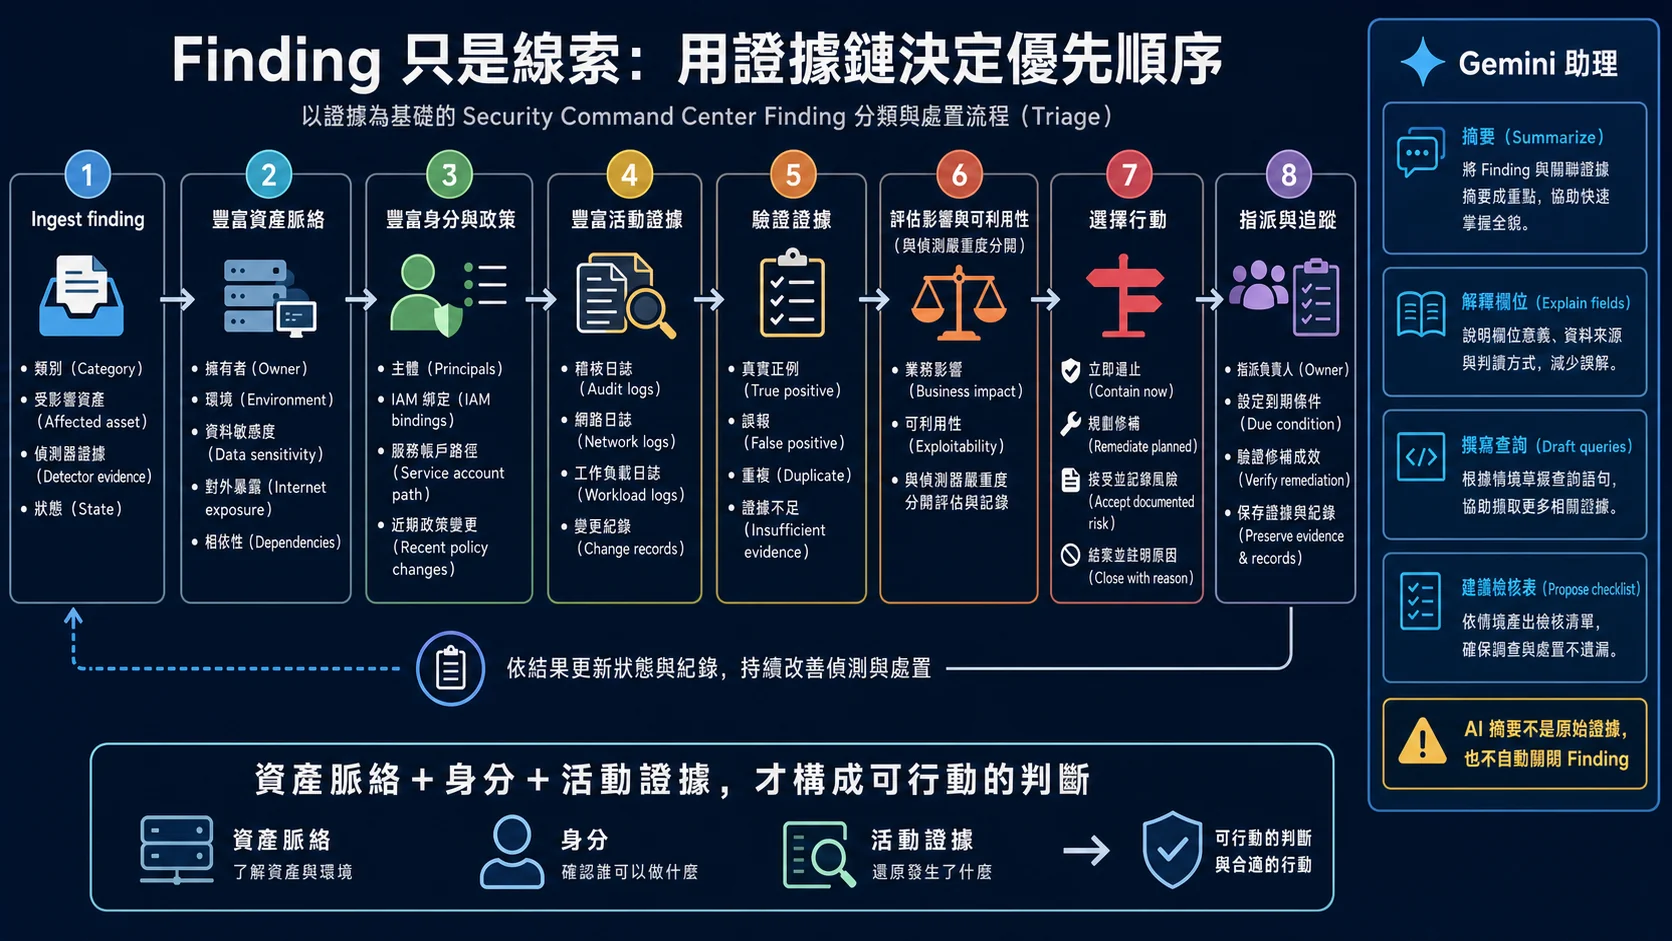
Finding 先補上資產擁有者、環境、暴露面、身分與活動紀錄,再區分為有效、重複、已接受風險或證據不足。不要只看一段 AI 摘要就結案。
Attack Path 是沙盤推演,不是入侵紀錄
Risk Engine 會在虛擬模型裡模擬攻擊者如何從公開網路,利用已知弱點、錯誤設定、網路和 IAM 關係走到高價值資源。這裡有三個很容易搞混的地方:
- 路徑存在,不代表攻擊已發生。 要找實際攻擊,仍要看 Event Threat Detection、Container Threat Detection 等
THREAT類 Finding 與原始日誌。 - 分數會變。 模擬不是每次設定一改就立刻重跑,修復後要等新一輪結果,也要自行驗證設定真的生效。
- 0 分不是免死金牌。 模型從公開網路出發,也有支援範圍;內部人員、第三方環境和未知漏洞可能不在分數裡。
因此,Attack Path 最有價值的用法不是追最高分數,而是找出「修掉哪一個 Chokepoint,能同時切斷最多高價值路徑」。
Gemini 要吃整理過的證據
不要把整包未遮罩的 Audit Log 或 SCC 匯出檔直接貼進聊天。先用 SCC 查詢、Log Explorer、BigQuery 或 SIEM 縮小時間和欄位,移除 Token、Cookie、個資與業務機密,再請 Gemini:
- 將已確認事實、推論和待查問題分成三區
- 依時間排序 IAM、網路、部署和資料存取事件
- 起草 Logs Explorer 查詢,但不要虛構不存在的欄位
- 比較「立即隔離」和「不停機修復」的影響與回復方式
- 將調查結果整理成工單或事件簡報初稿
一個比較實用的問法是:
這是已去識別化的 Finding、資產資料、有效 IAM 路徑和 30 分鐘 Audit Log。請只根據附件,把事實、假設和缺少的證據分開;列出三個最可能風險與下一個查證動作,先不要產生會修改環境的指令。
AI 若引用了不存在的 Log 欄位、把模擬路徑當成真實入侵,或無法指出依據,就先退回補證據,不要硬把摘要包裝成結論。
IAM 縮權不能看到「未使用」就直接刪
IAM Recommender 能根據使用情形提出角色建議,Policy Analyzer 能回答「誰可以對哪個資源做什麼」,Policy Simulator 則能在套用前估計政策變更對存取的影響。Gemini 可以解釋這些輸出,但縮權前還要補齊:
- 直接綁定、上層繼承、群組成員和 IAM Conditions
- Service account impersonation 與 Workload Identity 路徑
- 低頻但必要的月結、災難復原、輪替和維運作業
- 自訂角色裡的權限,以及已停用但尚未清理的身分
- Break-glass 和回復方法
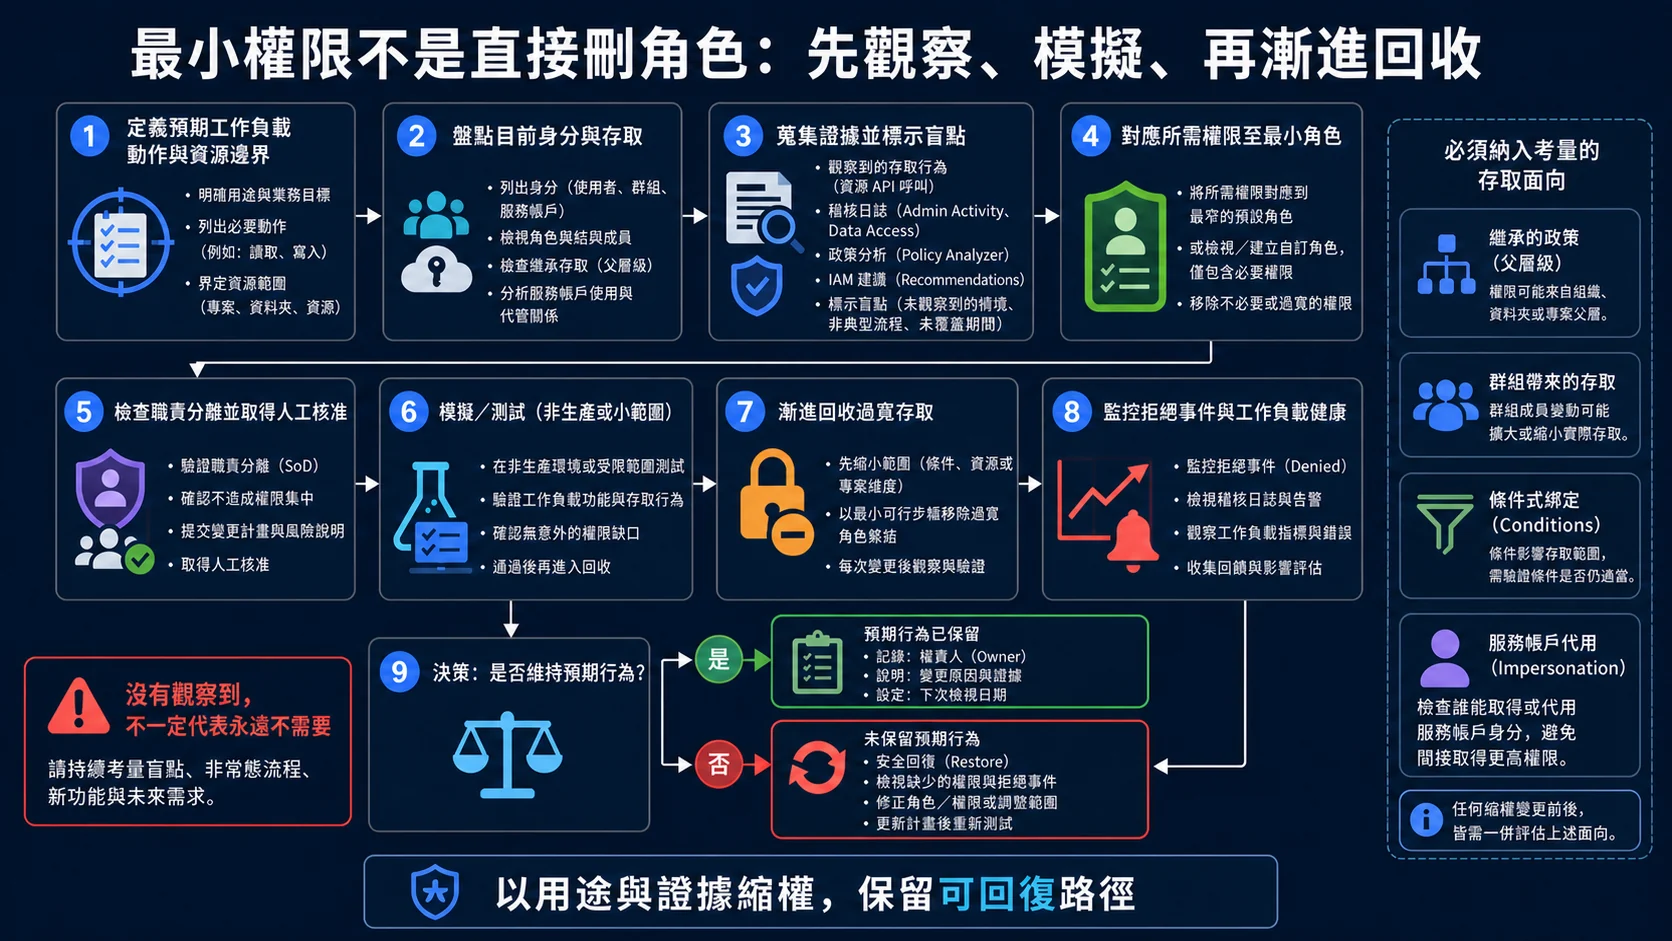
最小權限不是看到未使用就刪除。先定義必要操作和資源邊界,納入繼承、群組、條件與服務帳戶代用,再模擬、漸進縮權並監看 Permission denied。
流程圖暫時無法顯示,請重新整理頁面後再試。
實作重點
- 先定義組織的高價值資源集,否則 Attack Exposure Score 排不出真正的業務優先序
- 把 Gemini 產生的查詢當草稿,先檢查 Log name、Resource type、欄位與時間範圍
- IAM 變更先跑 Policy Simulator 或在較小範圍驗證,再逐步擴大
- 緊急隔離也要留下執行者、時間、原因、影響和回復條件
- 修復後除了等 SCC 更新,還要重跑原本的可達性與權限測試
- 任何 AI 摘要都要能回到 Finding、Log、設定快照或工單等原始證據
Skill Badge 指引
Lab 連結:Gemini for Security Engineers — Google Cloud Skills Boost
做 Lab 時,別只把 Gemini 的答案貼進步驟。每一則 Finding 都練習補上資產 Owner、實際暴露、IAM 路徑和一筆原始證據,再決定要不要修,這才是之後值班用得上的手感。
延伸學習
- GCP PCA:資料安全與加密 — 理解資料、金鑰和稽核邊界
- GCP PCA:零信任架構 — 把身分與情境納入每次存取判斷
- Gemini Cloud Assist 網路除錯 — 從封包路徑補齊網路證據
- SCC Attack Path 概觀 — 確認支援範圍、分數與模擬限制
相關文章
您可能也會對這些文章感興趣
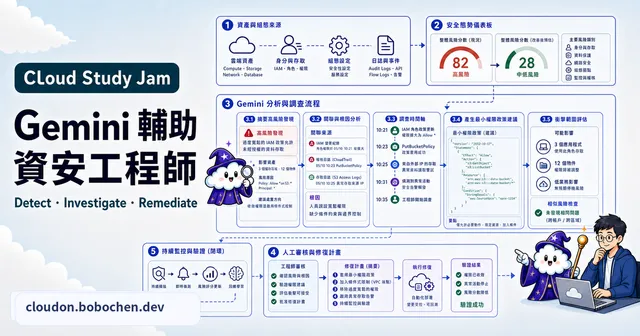
SCC Finding 分流:先查證,再讓 Gemini 幫忙
把 Security Command Center Finding、攻擊暴露、IAM 路徑與稽核日誌串成可查證的風險脈絡,再安全地縮權與修復
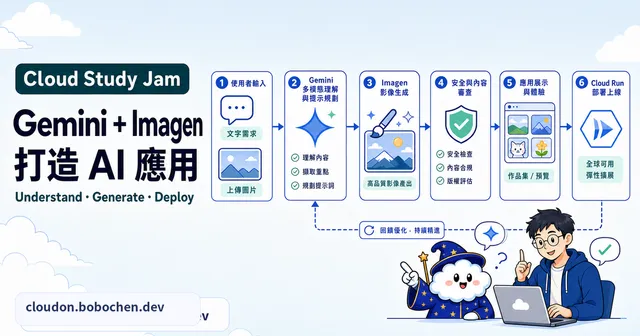
Gemini+Imagen 圖片應用:生成只是中間一步
從意圖、素材權利與安全政策,到圖片模型選擇、非同步生成、人工審核與資產治理,設計真正能上線的圖片應用
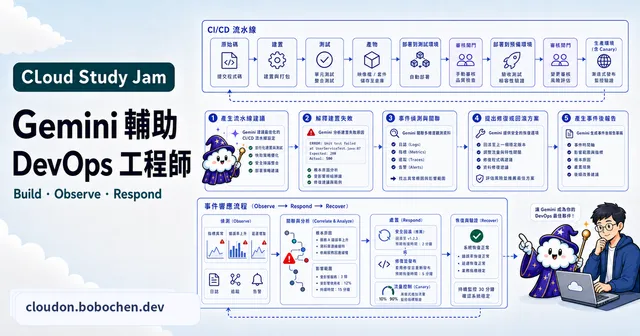
Gemini Cloud Assist 給 DevOps:先穩定,再找根因
用安全交付閘門、漸進發布與共同事件時間線,把 Gemini 的建議變成可查證、可回滾的 DevOps 與 SRE 行動
